

Obveščanje o izobraževanjih
Bodite pravočasno obveščeni o aktualnih izobraževanjih in brezplačnih dogodkih.
Umetna inteligenca v podjetjih ne prinaša le skoka v produktivnosti, ampak tudi nova pravna in organizacijska tveganja. V večini organizacij zaposleni orodja UI že uporabljajo - pogosto mimo uradnih pravil in nadzora (t. i. Shadow AI): v nepreverjena orodja vnašajo poslovne skrivnosti, izvorno kodo, finančne analize in osebne podatke. Ali veste, katera orodja vaši zaposleni dejansko uporabljajo - in kaj vnašajo vanje?
Z evropskim aktom o umetni inteligenci (AI Act) in slovenskim izvedbenim zakonom (ZIUDHPUI) postaja upravljanje uporabe UI del skladnosti poslovanja: obveznost zagotavljanja UI pismenosti že velja, od avgusta 2026 se uporabljajo tudi pravila preglednosti. Kršitve so opredeljene kot prekrški, ki jim zakon dodaja še ukrep javne objave kršiteljev. Organizacije zato potrebujejo jasna interna pravila in pregled nad tem, kje in kako se UI dejansko uporablja.
Delavnica da udeležencem celovit, praktičen pregled obveznosti in tveganj ter orodje, s katerim stanje v svoji organizaciji ocenijo sami.
Udeleženci spoznajo ključne obveznosti in pravna tveganja uporabe UI, razumejo klasifikacijo sistemov UI in časovnico uveljavljanja obveznosti ter prek interaktivne samoocene prepoznajo tveganja uporabe UI v lastni organizaciji. Udeleženci pridobijo izpolnjeno samooceno stanja v svoji organizaciji, prednostni seznam ukrepov in strokovne podlage za odločitve vodstva.
Sklop 1: AI Act, pravno-poslovna tveganja in pravila uporabe v praksi (3 šolske ure)
Časovni okvir in postopno uveljavljanje obveznosti po EU AI Act-u ter vpliv sprememb AI Omnibus na roke uskladitve.
Pravna obveznost zagotavljanja UI pismenosti zaposlenih ter sprejemanje ustreznih ukrepov v podjetju.
Preglednost in označevanje: kdaj je treba razkriti, da je vsebino ustvarila UI ali da s stranko komunicira klepetalnik - in kako to izpeljete v praksi.
Past „Shadow AI“, odtekanje podatkov, varstvo osebnih podatkov in tveganja za poslovne skrivnosti.
Avtorske pravice in intelektualna lastnina: kdo je lastnik vsebine ali kode, ki jo ustvari UI (pregled aktualne sodne prakse).
Pregled pristojnosti slovenskih nadzornih organov (AKOS kot enotna kontaktna točka, Informacijski pooblaščenec, Tržni inšpektorat) in ukrep 3-letne javne objave kršitev po ZIUDHPUI.
Prekrškovna in odškodninska odgovornost organizacije in odgovornih oseb: kaj mora skrbnik skladnosti vedeti in kako področje strokovno utemelji pri vodstvu.
Praktični usmerjevalnik: zaporedje korakov za pravno in organizacijsko ureditev uporabe UI v lastni organizaciji.
Sklop 2: Interaktivna samoocena tveganj UI (1 šolska ura)
Udeleženci izpolnijo strukturiran vprašalnik za samooceno, ki pokriva naslednja ključna področja:
Pregled dejanske uporabe in nekontroliranih orodij: identifikacija orodij UI v podjetju ter prepoznavanje tveganj uporabe nepreverjenih orodij mimo nadzora (Shadow AI).
Varnost podatkov in zaupnost: ali se v orodja UI vnašajo zaupne informacije, poslovne skrivnosti ali osebni podatki.
Razvrsitev procesov: ali posamezni procesi v podjetju spadajo med sisteme visokega tveganja ali prepovedane prakse.
Interni okvir upravljanja in odgovornost: ali obstajajo interna pravila uporabe UI in kdo v podjetju odloča o njihovem uvajanju.
Pregled pogodbenih razmerij: ali so pogodbe in pogoji uporabe s ponudniki UI pravno pregledani.
Interaktivna analiza ugotovitev iz vprašalnika, prepoznava ključnih nevarnosti ter opredelitev prioritetnih vprašanj za nadaljnjo interno obravnavo ali globlji pravni pregled.
Pregled strukture in ključnih vsebinskih sklopov vzorčnega pravilnika o uporabi umetne inteligence.
Skrbnikom sistemov vodenja, vodjem kakovosti in odgovornim za skladnost ter informacijsko varnost.
Vodjem HR, marketinga, prodaje, internih pravnih služb in IT.
Organizacijam, ki orodja UI uvajajo ali jih že uporabljajo in želijo jasna interna pravila - tudi kot izhodišče za razmislek o standardu ISO/IEC 42001.
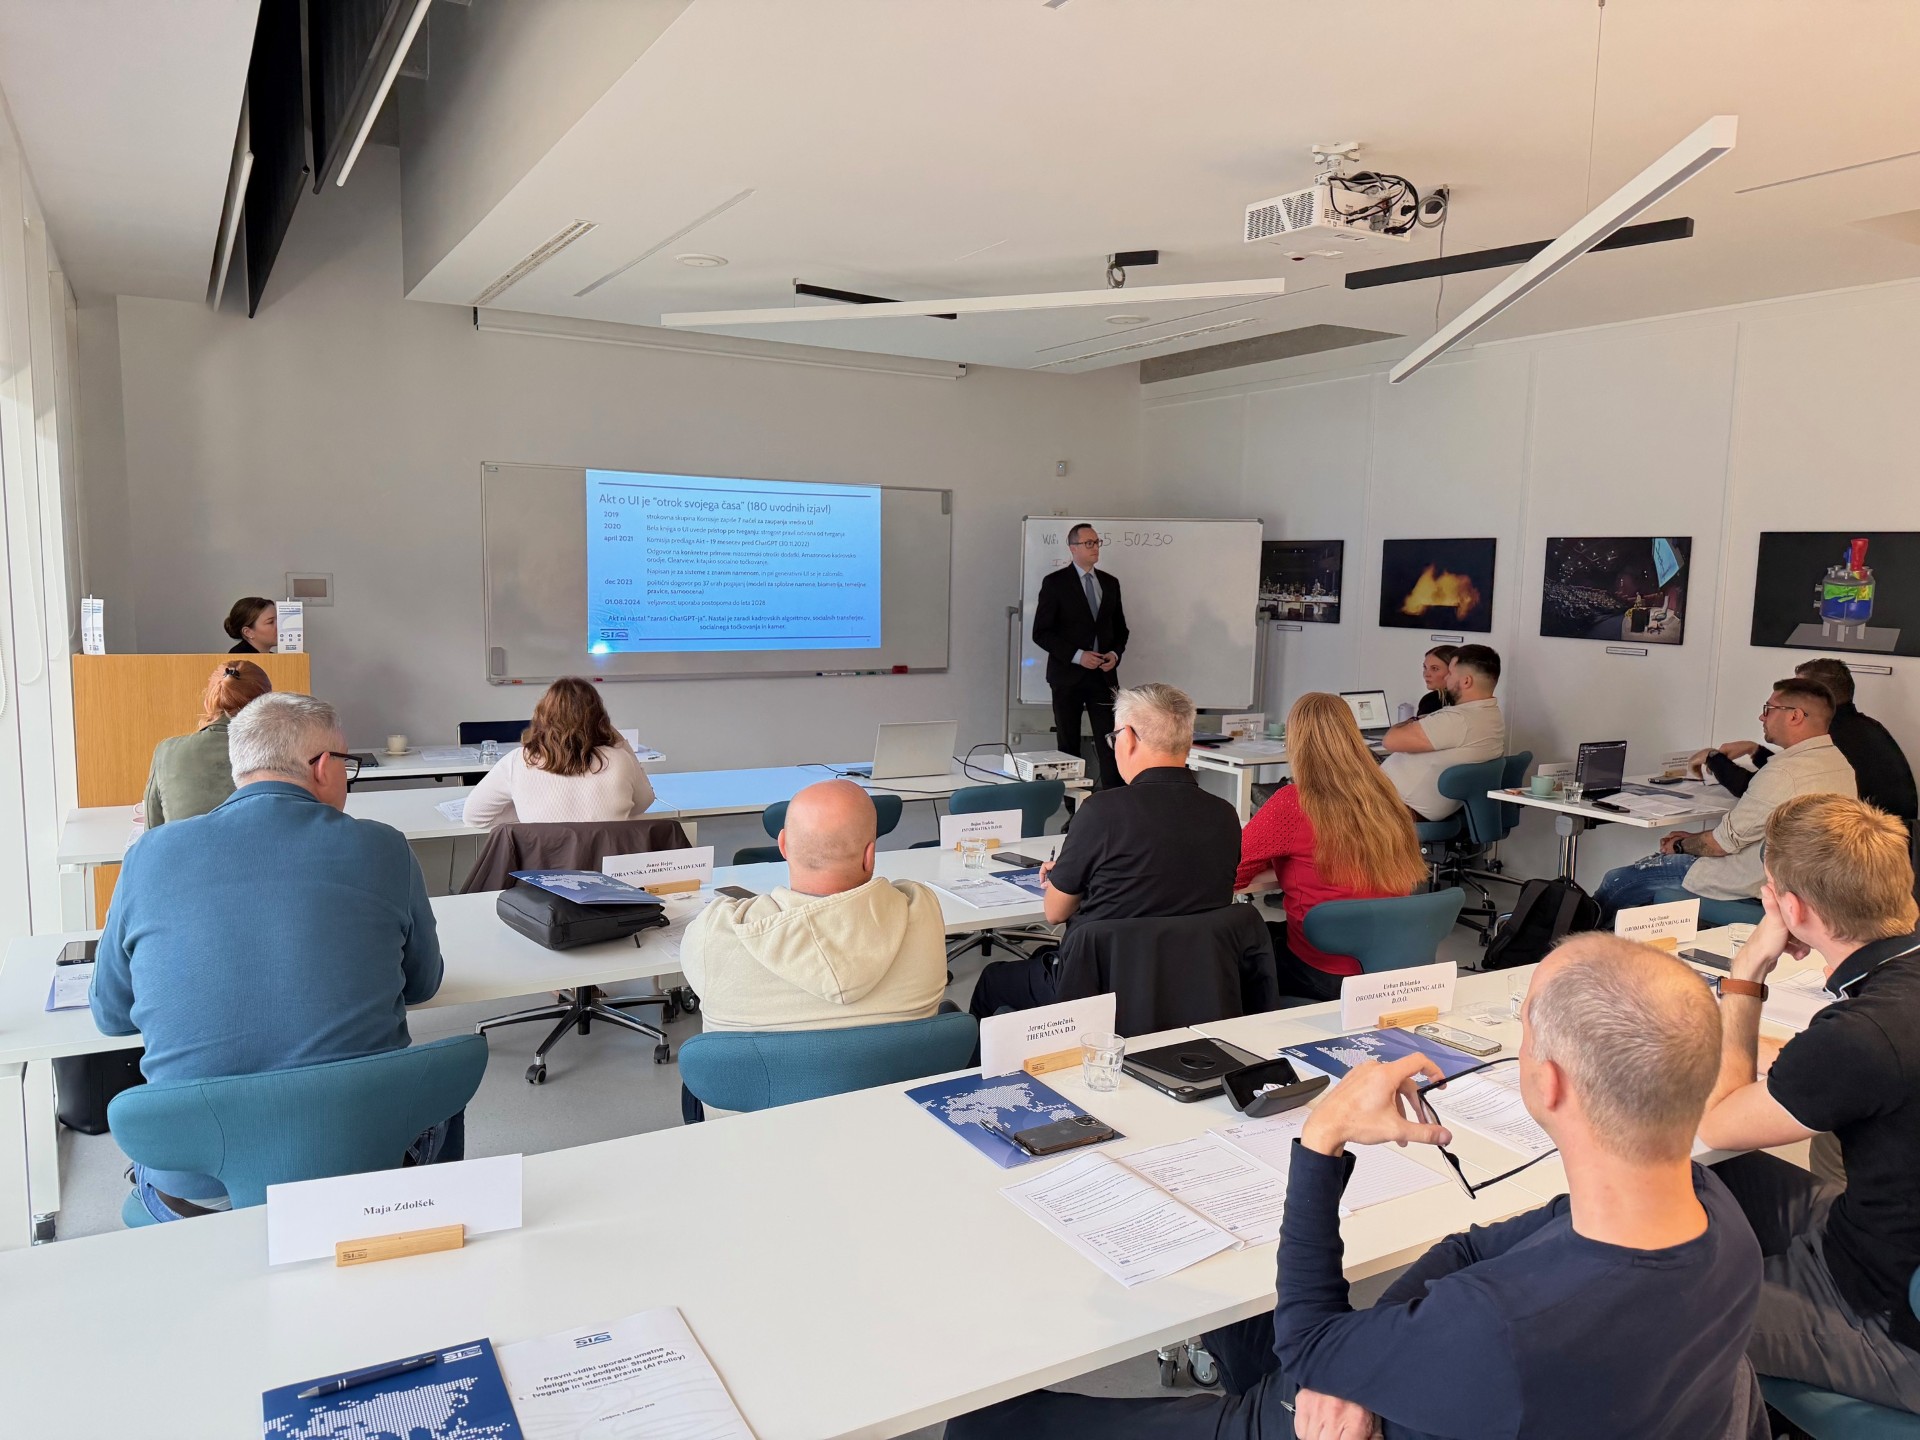
Delavnica je naravnana praktično, dinamično in poslovno - ne kot suhoparna predstavitev predpisov. Temelji na analizi konkretnih primerov ter izvedbi pregleda tveganj za lastno organizacijo. Udeleženci prejmejo strukturiran vprašalnik za samooceno uporabe UI v podjetju in SIQ potrdilo o udeležbi.
 | Po zaključku delavnice boste prejeli potrdilo o udeležbi. |
Dodatne informacije: Bojan Varga, telefon: (01) 4778 108, e-pošta: bojan.varga@siq.si
Bodite pravočasno obveščeni o aktualnih izobraževanjih in brezplačnih dogodkih.
Zato uvajamo Bonus zvestobe za nagrajevanje naših zvestih udeležencev.
Več o bonusu zvestobe